أزمة أمان ووردبريس 2026:
ملايين المواقع معرضة للخطر
الكاتب
إسلام عبد الله
التاريخ
وقت القراءة
4 دقائق قراءة
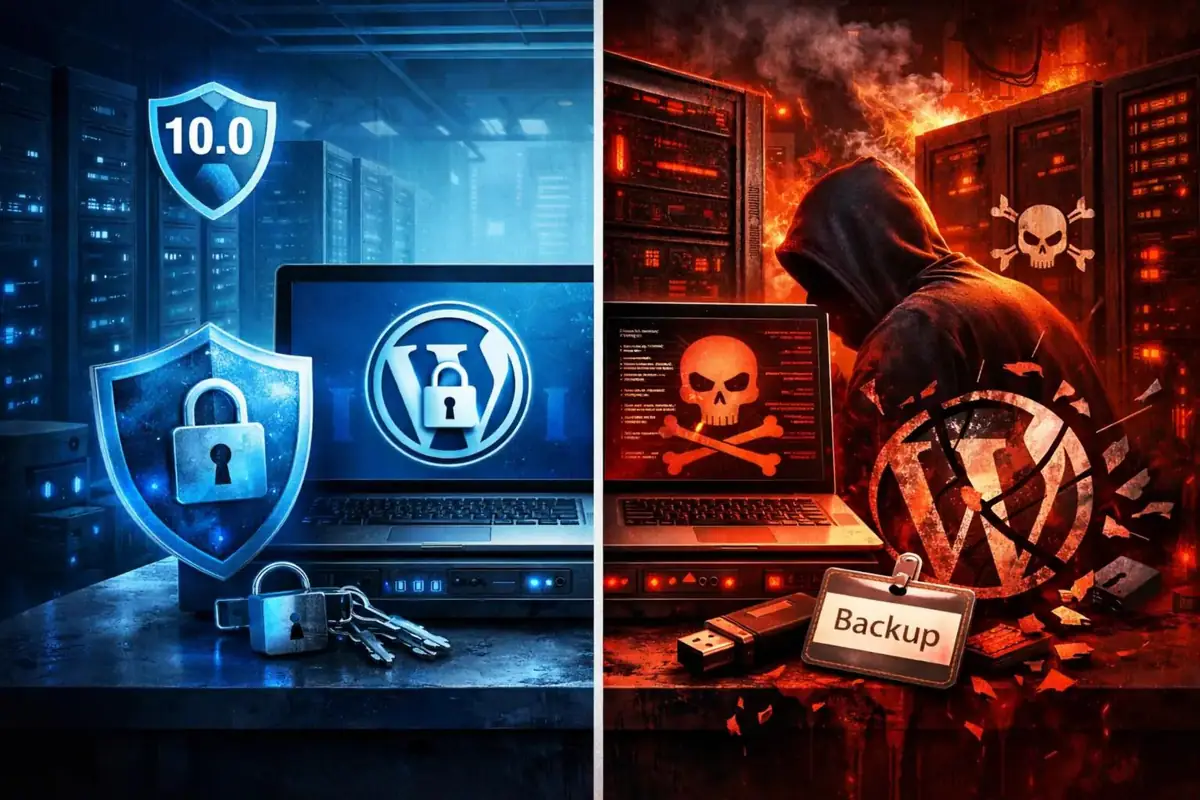
تواجه منظومة ووردبريس واحدة من أخطر موجات الأمن السيبراني في السنوات الأخيرة بعد أن كشف الباحثون عن عشرات الثغرات الأمنية عالية الخطورة التي تؤثر على الإضافات والقوالب واسعة الاستخدام عبر ملايين المواقع الإلكترونية في جميع أنحاء العالم.
ووفقاً للتقارير الأمنية الأخيرة، يستغل المهاجمون بنشاط عيوباً في إضافات مثل Burst Statistics و MonsterInsights و Avada Builder و Breeze Cache. وتسمح العديد من هذه الثغرات بتجاوز المصادقة، ورفع ملفات عشوائية، وتصعيد الامتيازات، وتنفيذ التعليمات البرمجية عن بعد — مما يمكن المتسللين من اختراق المواقع بالكامل دون الحاجة إلى بيانات اعتماد مسؤول صالحة.
كما حذر الباحثون من أن العديد من المواقع تتعرض للهجوم بعد ساعات قليلة فقط من الكشف العام عن الثغرات الأمنية الجديدة، مما لا يترك لمديري المواقع الذين يتأخرون في التحديث سوى وقت قصير للاستجابة.
تصاعد مشهد التهديدات
تشير تقارير إضافية من SolidWP و WPScan إلى أن العدد الإجمالي لثغرات ووردبريس قد ازداد بشكل كبير في عام 2026، مع ظهور مئات العيوب المكتشفة حديثاً كل شهر. ويظل العديد منها دون إصلاح لعدة أيام أو أسابيع، مما يزيد من خطر حملات الاستغلال الجماعي التي تستهدف المواقع القديمة.
ما يجب عليك فعله فوراً
يحث خبراء الأمن السيبراني أصحاب المواقع على اتخاذ الإجراءات التالية:
- تحديث جميع الإضافات والقوالب إلى أحدث إصداراتها التي تم إصلاحها.
- إزالة أي إضافات غير مستخدمة أو مهجورة.
- تمكين جدران حماية تطبيقات الويب (WAF) لحظر الطلبات الخبيثة.
- استخدام المصادقة متعددة العوامل (MFA) لحسابات المسؤولين.
- مراقبة المواقع لرصد محاولات تسجيل الدخول المريبة ورفع الملفات غير المصرّح به.
يرى محللو القطاع أن التعقيد المتزايد لهجمات ووردبريس يعكس اتجاهاً أوسع نحو أتمتة الجرائم الإلكترونية، حيث يستغل المهاجمون الثغرات المكتشفة حديثاً بسرعة وعلى نطاق واسع.
🔗 المصادر
- تقرير الثغرات من Wordfence
- ملخص الأمان من WP Vanguard
- تقرير الأمان من SolidWP